MDMとは?スマホ・iPhoneの端末管理でできることや導入メリットを解説
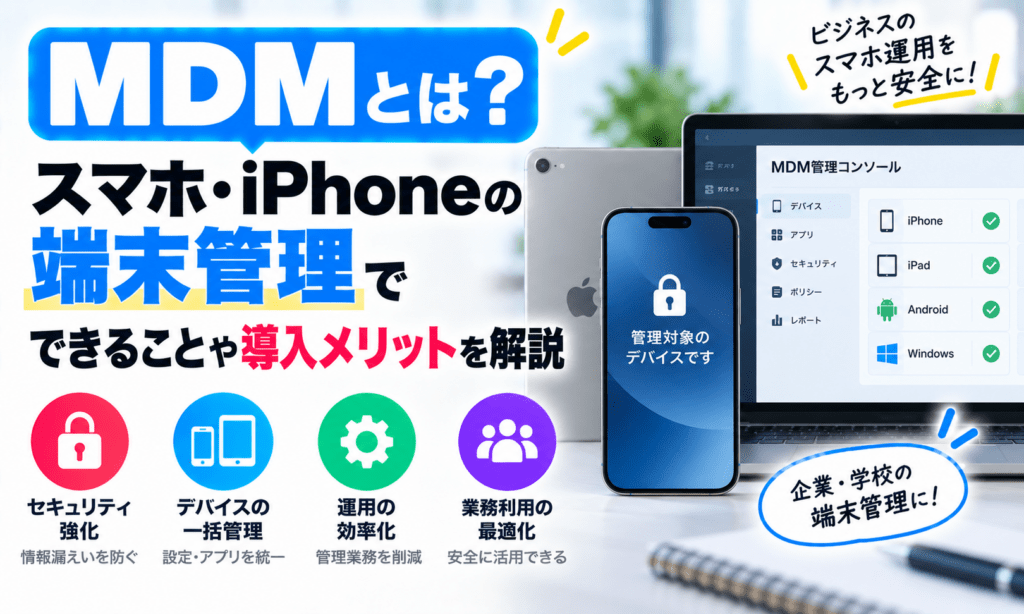
iPhoneやAndroidスマートフォン、iPadなどを業務で利用する企業では、端末を安全かつ効率的に管理する仕組みが欠かせません。
そこで利用されているのがMDM(Mobile Device Management/モバイルデバイス管理)です。
MDMを導入すると、企業が管理するスマートフォンやタブレットへ設定・アプリ・セキュリティポリシーなどをまとめて配布したり、紛失した端末を遠隔操作したりできます。
2026年現在は単純な「端末管理」にとどまらず、OSアップデート管理、コンプライアンス確認、アプリ配布、BYODにおける仕事用データと個人用データの分離など、MDMの役割は大きく広がっています。
本記事では、MDMとは何か、できること、導入するメリット、iPhone・iPadを管理するときの仕組み、MDM選定時のポイントを分かりやすく解説します。
- MDMとは何か
- MDMで管理できる内容
- MDMでは原則として確認できない個人情報
- iPhone・iPadを企業で管理する仕組み
- Apple BusinessとMDMの関係
- BYODでMDMを利用する方法
- MDMを選ぶときのチェックポイント
MDMとは?スマホやタブレットを一元管理する仕組み

MDMとは「Mobile Device Management」の略で、企業や組織がスマートフォン・タブレットなどの端末を一元管理するための仕組みです。
例えば、会社から従業員へ100台のiPhoneを貸与する場合、1台ずつ手作業で、
- Wi-Fiを設定する
- 業務アプリをインストールする
- パスコードのルールを設定する
- 不要な機能を制限する
- OSをアップデートする
のは大きな負担になります。
MDMを利用すれば、管理者が管理画面から複数の端末へ設定やアプリをまとめて配信できます。
また、紛失や盗難が発生した場合に端末を遠隔ロックしたり、必要に応じてデータを消去したりできることもMDMの重要な役割です。
MDMが必要とされる理由
スマートフォンやタブレットには、
- 顧客情報
- メール
- 社内チャット
- 営業資料
- クラウドサービスへのログイン情報
- 業務アプリ
など、企業にとって重要な情報へアクセスできる環境が集約されています。
そのため、
- 端末の紛失・盗難
- 弱いパスコード
- OSアップデートの放置
- 許可していないアプリの利用
- 退職者の端末に業務データが残る
といった状態を放置すると情報漏えいのリスクが高まります。
従業員へのセキュリティ教育も重要ですが、教育だけに頼らず、技術的に一定のセキュリティ状態を維持するためにMDMが利用されています。
MDMでできる主なこと

MDMで利用できる機能は製品やOSによって異なりますが、代表的な機能は次のとおりです。
- 端末情報の管理
- 設定・セキュリティポリシーの配信
- アプリの配布・管理
- OSアップデート管理
- 紛失時の遠隔操作
- コンプライアンス状態の確認
1.端末情報を一元管理する
MDMでは、組織が管理している端末について、
- 端末名
- モデル
- OSバージョン
- シリアル番号などの識別情報
- 割り当てられているユーザー
- 管理状態
- インストール済みの管理対象アプリ
などの情報を確認できます。
「誰にどの端末を貸与しているか」「OSが古い端末が残っていないか」などを管理しやすくなります。
ただし、取得できる情報はOS・登録方式・MDM製品によって異なります。
2.パスコードや端末設定を一括管理する
管理対象端末へセキュリティポリシーや各種設定を配布できます。
例えば、
- パスコードルール
- Wi-Fi設定
- VPN設定
- メール・アカウント設定
- 証明書
- Webコンテンツフィルタ
- 利用できる機能の制限
などです。
企業ごとに定めたセキュリティ基準を複数端末へまとめて適用できるため、ユーザーが1台ずつ設定する必要を減らせます。
3.アプリを配布・管理する
業務で必要なアプリを端末へ配布できます。
例えば、
- 業務チャット
- グループウェア
- 営業支援アプリ
- 社内専用アプリ
- セキュリティ関連アプリ
などです。
組織所有端末では、ユーザーがApp Storeから自分で探してインストールするのではなく、必要なアプリを管理側から配信できます。
MDMやOSの仕様によっては、特定アプリの利用制限や管理対象アプリの削除なども可能です。
4.OS・ソフトウェアアップデートを管理する
セキュリティ対策ではOSを適切にアップデートすることも重要です。
MDMを利用すると、
- OSバージョンを把握する
- アップデートを適用する
- アップデート時期を管理する
などが可能です。
業務アプリとの互換性を確認したうえで更新時期をコントロールする、といった企業運用もしやすくなります。
5.紛失・盗難時に遠隔操作する
業務用スマートフォンを電車や店舗などに置き忘れた場合、その端末から企業情報へアクセスされる可能性があります。
MDMでは、対応している端末に対して、
- 端末をロックする
- 端末を消去する
- 管理対象データを削除する
などの遠隔操作を行えます。
Appleの「管理対象紛失モード」に対応した監視対象iPhone・iPadでは、管理者が紛失モードを有効にし、端末をロックしたうえで位置情報を要求することもできます。
6.端末が社内ルールを満たしているか確認する
MDMでは、端末が組織のポリシーに適合しているかを確認する「コンプライアンス管理」も重要です。
例えば、
- OSが古すぎないか
- パスコードが設定されているか
- 端末が正常に管理されているか
- 必要な設定が適用されているか
などを確認し、条件を満たさない端末から社内システムへのアクセスを制限する運用と組み合わせることもできます。
MDMで社員の通話やメッセージを自由に監視できるわけではない
MDMを「社員のスマートフォンを何でも監視できるシステム」と考えるのは適切ではありません。
旧来の記事では、
- 誰へ電話したか
- どこへチャットしたか
- どのコンテンツを見たか
まで詳細に履歴として取得できるかのように説明されることがありますが、一般的なiPhone・iPadのMDMで社員の個人的な通話内容やメッセージ内容を自由に閲覧できるわけではありません。
取得可能な情報や管理できる範囲は、
- OS
- 端末が企業所有か個人所有か
- 登録方法
- 監視対象か
- MDM製品
などによって異なります。
特に個人所有端末では、ユーザーのプライバシーを保護しながら仕事用データを管理する仕組みが用意されています。
MDMはウイルス対策ソフトとは違う
MDMそのものは、PC向けのウイルス対策ソフトと同じものではありません。
そのため、すべてのMDMに、
- ウイルススキャン
- マルウェア除去
- ウイルス定義ファイル更新
といった機能が搭載されているわけではありません。
MDMは主に、
「端末を望ましい設定・セキュリティ状態に維持する」
ための仕組みです。
必要に応じて、
- セキュリティアプリ
- Webフィルタリング
- VPN
- EDR・モバイル脅威対策
- 認証・アクセス制御
など別の仕組みと組み合わせます。
MDMを導入すればフィッシングや情報漏えいを完全に防げるわけではありません。多要素認証、アクセス制御、従業員教育、バックアップなど複数の対策を組み合わせることが重要です。
iPhone・iPadのMDMでは「監視対象」が重要
Apple製デバイスを企業で管理する場合、重要になるのが「監視」という仕組みです。
監視対象のiPhone・iPadでは、組織所有端末として通常より多くの管理機能や制限を利用できます。
企業所有のiPhone・iPadを本格的に管理する場合は、自動デバイス登録によってMDMへ登録し、監視対象として運用する方法が基本的な選択肢です。
監視対象にすることで利用できる管理機能は、OSバージョンによって異なります。
Apple BusinessとMDMの関係
2026年4月、Appleは企業向けプラットフォーム「Apple Business」の提供を開始しました。
Apple Businessは、従来のApple Business Managerなどで提供されていた企業向け機能を統合したプラットフォームです。
2026年現在はApple Business自体にもデバイス管理機能が組み込まれています。
Apple製デバイスを企業へ導入する際には、
- デバイスの登録
- 管理対象Apple Account
- アプリ配布
- ユーザー・グループ管理
- MDMサービスとの連携
などをApple Businessから管理できます。
また、従来どおり外部のMDM・UEMサービスと連携する構成も選択できます。
自動デバイス登録で「ゼロタッチ導入」ができる
Apple BusinessとMDMを組み合わせることで、「自動デバイス登録」を利用できます。
あらかじめ購入したiPhoneやiPadをMDMへ割り当てておけば、情報システム担当者が端末を1台ずつ開封して設定しなくても、ユーザーが端末を起動して初期設定を進めることで自動的に管理環境へ登録できます。
これを一般に「ゼロタッチ導入」と呼びます。
大量のiPhoneやiPadを配布する企業ほど、初期設定作業を大幅に効率化できます。
BYODでは「User Enrollment」で仕事と個人データを分離できる

従業員の個人所有スマートフォンを業務にも利用することを「BYOD(Bring Your Own Device)」と呼びます。
ただし、個人所有のiPhoneを企業所有端末と同じようにフル管理すると、プライバシー上の問題が生じます。
Appleでは、個人所有端末向けにUser Enrollmentが用意されています。
User Enrollmentでは、仕事用データと個人用データを分離して管理し、企業側の管理範囲を限定できます。
例えば退職時には、端末全体を消去するのではなく、組織に関連する管理データを取り除くという運用が可能です。
- 企業所有端末:自動デバイス登録+監視を中心に管理
- 個人所有端末:User Enrollmentなどプライバシーを考慮した管理
MDMを導入するメリット
MDMを導入する主なメリットは、セキュリティ強化と運用効率化です。
端末紛失時の情報漏えいリスクを抑えられる
端末を紛失しても、管理者が遠隔ロックや消去などを実行できるため、第三者による不正アクセスのリスクを抑えられます。
また、パスコード設定などを組織側から適用しておけば、「パスコードを設定していなかった」といった事態も防ぎやすくなります。
端末の初期設定を標準化できる
部署や担当者によって設定内容が異なる状態を避け、会社が定めた設定を一括適用できます。
例えば営業部門向けと店舗向けで、
- 利用アプリ
- Wi-Fi
- VPN
- 利用制限
を変えるといった運用も可能です。
情報システム部門の作業を減らせる
100台の端末へ同じアプリを手作業でインストールする必要はありません。
MDMからまとめて配布・設定できるため、
- キッティング
- 設定変更
- アプリ配布
- OSアップデート管理
- 退職・異動時の設定変更
といった作業の効率化につながります。
端末の状態を把握しやすくなる
OSバージョンや管理状態などを一覧で確認できるため、「古いOSの端末だけ残っている」といった状態を把握しやすくなります。
BYODを管理しやすくなる
企業の情報を守りながら個人所有端末を業務で使用する仕組みを構築しやすくなります。
ただし、BYODではMDMだけでなく、
- 利用規程
- 対象アプリ
- 退職時のデータ削除
- 会社が確認できる情報
などを従業員へ明確に説明しておくことも重要です。
MDM・MAM・UEMの違い
MDM関連のサービスを調べていると、「MAM」「UEM」という言葉も目にします。
| 名称 | 概要 |
|---|---|
| MDM | スマートフォンやタブレットなどの端末自体を管理する仕組み |
| MAM | 業務アプリやアプリ内データを中心に管理する仕組み |
| UEM | スマホ・タブレット・PCなど複数種類のエンドポイントを統合管理する考え方・製品 |
現在は、単体のMDMというより、PCやMacを含めて統合管理できるUEM製品の中にMDM機能が含まれているケースも多くあります。
企業でWindows PC、Mac、iPhone、Androidなどを混在させている場合は、UEMも含めて比較するとよいでしょう。
2026年のApple端末管理では「宣言型デバイス管理」も重要
Appleでは従来型のMDMを発展させた「宣言型デバイス管理(Declarative Device Management)」も提供しています。
従来はMDMサーバから端末へ個別に指示を送りながら状態を管理する仕組みが中心でした。
宣言型デバイス管理では、管理者が「端末をどの状態にしておきたいか」を定義し、端末側が条件に応じて設定を適用したり、状態変更を管理サービスへ報告したりできます。
これにより、
- 設定の適用
- ソフトウェアアップデート
- 端末状態の把握
などを効率化できます。
MDM製品を比較する場合は、最新のAppleデバイス管理機能への対応状況も確認するとよいでしょう。
MDMを選ぶときのポイント

MDMは製品によって得意分野が異なります。
価格だけでなく、自社の端末構成と運用方法に合っているか確認しましょう。
対応OSを確認する
まず、
- iOS・iPadOS
- Android
- Windows
- macOS
- ChromeOS
など、自社で利用しているOSに対応しているか確認します。
現在iPhoneしか使っていなくても、将来AndroidやPCまで管理する可能性がある場合は拡張性も重要です。
Apple BusinessやAndroid Enterpriseとの連携を確認する
iPhone・iPadを大量導入するなら、Apple Businessとの連携は重要です。
Androidを使用する場合も、Android Enterpriseへの対応状況を確認しましょう。
企業所有端末とBYODの両方を管理できるか
企業所有端末だけでなく個人端末の業務利用を予定している場合は、BYOD向けの登録方式・データ分離・プライバシー保護にも対応しているか確認します。
OSアップデート管理を確認する
セキュリティ対策としてOSアップデート管理は重要です。
- OSバージョンを一覧表示できるか
- アップデートを適用できるか
- 更新期限を設定できるか
- 未更新端末を把握できるか
などを確認しましょう。
アプリ配布・管理機能を確認する
業務アプリを大量配布する場合は、
- 自動インストール
- ユーザーへの任意配布
- 社内アプリ配布
- ライセンス管理
- 管理対象アプリの削除
などに対応しているか確認します。
管理画面の使いやすさを確認する
機能が豊富でも管理画面が複雑すぎると、情報システム部門の負担が増えます。
無料トライアルやデモ環境がある場合は、
- 端末を探しやすいか
- 設定を作りやすいか
- 異常な端末を把握しやすいか
- 操作ログを確認できるか
などを実際に試してみましょう。
ID管理サービスとの連携を確認する
現在のデバイス管理は、MDM単体で完結するとは限りません。
Microsoft Entra IDやGoogle WorkspaceなどのID基盤と連携し、
「適切なユーザーが、安全な端末からアクセスしているか」
を確認する仕組みと組み合わせるケースもあります。
Apple BusinessもIDサービスプロバイダとの統合に対応しています。
サポート体制を確認する
導入初期は、
- 登録できない
- 設定が反映されない
- アプリを配布できない
- OSアップデートが進まない
といった問題が起こることがあります。
国内サポートの有無や対応時間、導入支援、設定代行なども確認しておきましょう。
料金体系を確認する
MDMでは、
- 1端末あたり
- 1ユーザーあたり
- 機能別プラン
など製品ごとに料金体系が異なります。
単純な月額料金だけでなく、
- 初期費用
- 最低契約台数
- オプション料金
- サポート料金
まで含めて比較しましょう。
クラウド型とオンプレミス型はどちらが安全?
旧来は「オンプレミス型の方がセキュリティが強固」と説明されることもありましたが、オンプレミスだから自動的にクラウドより安全というわけではありません。
重要なのは、
- アクセス制御
- 認証方法
- データ暗号化
- 脆弱性対策
- ログ管理
- 運用体制
- アップデート体制
などです。
クラウド型でも適切なセキュリティ対策が施されたサービスは多数あります。
一方、規制や社内ルールによってオンプレミス環境が必要になる企業もあります。
「クラウドかオンプレミスか」だけで安全性を判断せず、自社のセキュリティ要件に合っているかを比較しましょう。
MDMだけで企業のスマホセキュリティは完成しない
MDMは企業の端末管理において重要ですが、それだけですべてのセキュリティリスクを防げるわけではありません。
例えばフィッシングメールを開いて認証情報を入力するリスクは、MDMだけでは完全に防ぐことができません。
そのため、
- MDM・UEM
- 多要素認証
- ID・アクセス管理
- Webフィルタリング
- バックアップ
- セキュリティ教育
- インシデント対応ルール
などを組み合わせて対策することが重要です。
MDM導入前に決めておきたい運用ルール
MDM製品を契約する前に、
- 誰が端末を管理するのか
- 企業所有端末とBYODをどう分けるのか
- 紛失時に誰へ連絡するのか
- どのアプリを許可するのか
- OSアップデートをいつ適用するのか
- 退職時に何を削除するのか
- 管理者が確認できる情報を従業員へどう説明するのか
などを決めておくと運用しやすくなります。
MDMは導入しただけで効果を発揮するものではありません。
「どのような状態を安全とするか」を企業側で決め、そのルールをMDMで実現するという考え方が重要です。
MDMを活用してスマートフォンを安全・効率的に管理しよう

MDMは、企業や組織がiPhone・iPad・Androidなどのモバイル端末を一元管理するための仕組みです。
代表的な機能には、
- 端末情報の管理
- 設定・セキュリティポリシーの配布
- アプリの配布・管理
- OSアップデート管理
- 紛失時のロック・データ消去
- コンプライアンス確認
などがあります。
特にApple製デバイスでは、2026年現在、Apple Business、自動デバイス登録、監視、User Enrollment、宣言型デバイス管理などを組み合わせた運用が重要になっています。一方、MDMは社員のスマートフォンの中身を何でも監視するシステムでも、単体ですべてのサイバー攻撃を防ぐセキュリティソフトでもありません。
企業所有端末とBYODでは適切な管理方法も異なります。導入時は、対応OS・登録方式・アプリ管理・OS更新・BYOD・ID連携・サポート・料金などを比較し、自社の運用目的に合ったMDM・UEMを選びましょう。
本記事では、MDMとは何か、どういった機能が利用できるのか、導入する際に覚えておきたいポイントなどについて詳しく解説しました。また、コロナ禍ではリモートワークも増えたため、自宅も仕事のために安定したWi-Fi環境を確保することが重要になっています。
MDMによる端末管理とあわせて、パソコンやスマートフォンなどのIT資産を適切に把握・管理することも重要です。IT資産管理の効率化については、IT資産管理を改善する備品管理クラウドの活用法を解説|備品管理コラムの記事で詳しく解説されています。